1. ¿Qué aprenderás y por qué vale la pena?
Separar eliminación de metadatos, cifrado de contenido y comparación de integridad.
Los objetivos técnicos tienen propiedades diferentes. El cifrado aborda confidencialidad, el hash detecta diferencias y la revisión de EXIF reduce cierto tipo de metadatos.
Este ejercicio utiliza valores construidos específicamente para practicar. Puedes repetir el procedimiento con los datos descargados, modificar una variable por vez y contrastar la conclusión. El objetivo es comprender qué significa un resultado antes de utilizarlo en una decisión cotidiana.
Pregunta inicial: ¿Quitar la ubicación de una foto protege el contenido del archivo? Intenta responderla antes de seguir los pasos y vuelve a tu respuesta al final de la actividad.
2. Diagrama del procedimiento
3. Cómo realizar la práctica
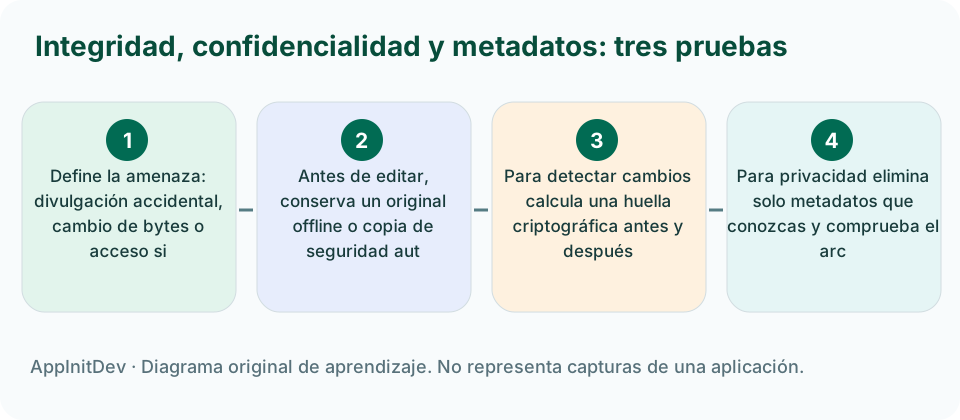
- Define la amenaza: divulgación accidental, cambio de bytes o acceso sin autorización.
- Antes de editar, conserva un original offline o copia de seguridad autorizada.
- Para detectar cambios calcula una huella criptográfica antes y después con una herramienta confiable.
- Para privacidad elimina solo metadatos que conozcas y comprueba el archivo final; para confidencialidad usa cifrado correctamente configurado.
Consejo: lleva un registro de lo que sabes, lo que supones y lo que necesitas comprobar. Si una herramienta muestra una respuesta que contradice tu razonamiento, investiga unidades, fuentes de datos y supuestos antes de repetir el cálculo.
4. Datos de práctica completos
Las seis filas siguientes son ejemplos ficticios o mediciones matemáticas construidas para este cuaderno. No describen resultados de usuarios ni pruebas de las aplicaciones. El archivo CSV conserva las columnas para que puedas ordenarlas, filtrarlas o abrirlas en una hoja de cálculo sin cuentas.
| id | elemento | riesgo | control didactico | limite |
|---|---|---|---|---|
| S01 | Foto | GPS EXIF | revisar metadatos | texto visible |
| S02 | Contrato | lectura ajena | cifrado | clave perdida |
| S03 | Copia | alteracion | hash | no identifica autor |
| S04 | Video | ubicacion visible | revision visual | marcas de escena |
| S05 | Archivo | duplicacion | inventario | copia remota |
| S06 | Carpeta | exposicion | permisos | dispositivo comprometido |
5. Ejemplo razonado y respuesta
Si cambias un solo byte de un archivo, un SHA-256 normalmente producirá un resumen muy distinto. El hash permite comparar contenidos; no los oculta ni puede recuperarlos. Borrar GPS de EXIF no borra letreros visibles dentro de una fotografía.
Para comprobar el razonamiento, modifica un dato del ejemplo y pregunta cómo cambiaría el resultado. Es más útil justificar la diferencia que limitarse a obtener un número.
6. Tres ejercicios para ponerlo en práctica
- Clasifica seis riesgos del CSV entre confidencialidad, integridad o metadatos.
- Construye un inventario de los archivos originales antes de transformarlos.
- Explica por qué el hash de un documento no constituye una firma digital por sí solo.
Cómo comprobar tus respuestas
Vuelve a las seis filas, identifica las variables, expresa las operaciones con sus unidades y utiliza el ejemplo resuelto como control. Una respuesta fiable debe mostrar procedimiento, fuente de datos y límites de interpretación; no basta con un número final.
Pista de corrección específica: Si cambias un solo byte de un archivo, un SHA-256 normalmente producirá un resumen muy distinto. El hash permite comparar contenidos; no los oculta ni puede recuperarlos. Borrar GPS de EXIF no borra letreros visibles dentro de una fotografía.
Clave de respuestas orientativa: S01 se refiere principalmente a metadatos, S02 a confidencialidad y S03 a integridad. Un hash no identifica de forma confiable al autor de un archivo y no reemplaza una firma digital.
7. Errores comunes y límites
No anuncies borrado de «todas las huellas» o anonimización absoluta; pueden persistir información visual, copias y registros ajenos.
En un entorno real también hay que revisar versiones, permisos, calidad de los datos, fuentes y cambios recientes. Un ejemplo educativo puede explicar un principio y, aun así, no demostrar que una función de una app produzca exactamente ese resultado.
8. Lecturas y evidencia
Los recursos siguientes respaldan conceptos generales del tema; no son avales ni certificaciones de AppInitDev.
- OWASP MASTG: Protección de datos sensibles en Android — Almacenamiento de información privada, no certificación del producto.
- OWASP MASVS: Requisitos de uso de criptografía en apps móviles — Marco de evaluación, no garantía criptográfica.
9. Sigue aprendiendo
Si este experimento despertó tu curiosidad, continúa con la investigación del mismo nicho, revisa las soluciones y decide si la aplicación Android se ajusta a lo que necesitas. Consulta las funciones y disponibilidad en su ficha actual.